바이브 코딩 Claude
 ChatGPT
 Cursor
 Lovable
 GitHub Copilot
 Gemini
 v0
 Replit
 Windsurf으로
만든 서비스
전문가 검수 후
배포하세요
Claude, Cursor, Lovable 등 AI로 만든 서비스를 점검하세요
코드를 올리면 투명하게 바로 견적을 확인할 수 있습니다.
코드 ZIP 파일을 끌어다 놓거나 클릭해서 선택하세요
최대 100MB · 프로젝트 루트를 ZIP으로 압축해 올려주세요
Cestdi가
함께합니다
바이브코딩으로 만든 서비스,
출시부터 운영까지 저희가 함께 봐드립니다.
18만원
평균 견적 가격
2일
평균 검수 기간
100+
함께한 프로젝트
3,257
평균 LOC
우리 팀은
개발자가 없어요
바이브코딩으로 개발한 코드를 WEB·Backend·Android·IOS 각각 10년 이상 개발해본 CTO 출신 현업 전문가가 상세히 검수합니다.
환경 변수 설정, 클라우드 배포 등 운영하면서 참고해야 할 내용도 검수 리포트에 담아드립니다.!
외주 견적이 천차만별이라
어떻게 선정할지 모르겠어요
투명한 가격 체계를 통해 합리적인 가격으로 추가 개발합니다. 결제·소셜 로그인 등 기능 하나에 대해서만 추가 외주도 가능합니다.
가장 어려워하는 관리자 페이지 구축, PG 결제 심사도 대행해 드립니다.!
바이브하게 계속 구현하세요
저희가 계속 봐드릴게요
시장 검증에 집중하세요. 저희가 제대로 구현됐는지, 배포할 때마다 계속 확인해드릴게요.
합리적인 비용으로 계속 봐드릴게요. 서비스 출시, 수정, 배포 속도를 그대로 유지하세요.!
바이브코딩
이렇게 하는 것 맞나요?
개발 지식 없이 혼자 하긴 한계가 있죠. 프롬프트·규칙 설정에 따라 달라지는 코드 품질, 저희가 도와드릴게요.
고객사 대상으로 노하우를 담은 각 AI별 가이드를 제공해 드립니다.!
Claude
CLAUDE.md
Cursor
.cursor/rules
Codex
AGENTS.md
5분이면 충분합니다
만든 코드를 그대로 Archive 해서 보내주세요
검수 리포트를 기반으로
문제를 같이 해결합니다
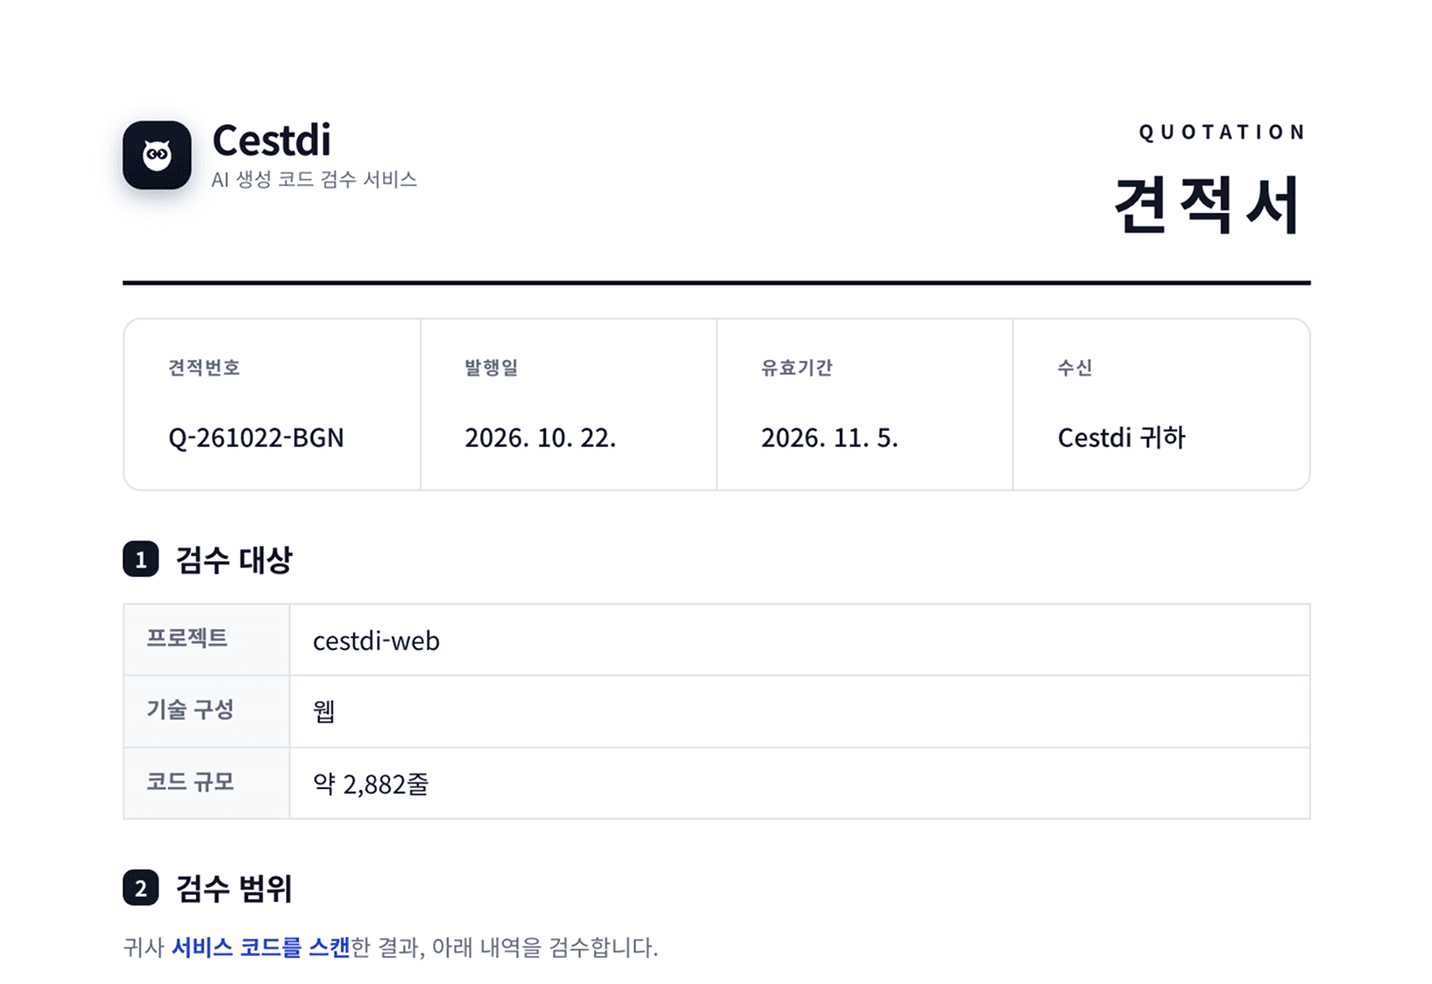
검수 대상
검수 범위
결제 보안
3개 항목- 높음결제 금액 위·변조 방지
- 중재고·잔액·환불 트랜잭션 정합성

보안
결제 위·변조, 시크릿 노출, 권한 우회(IDOR) 등 핵심 취약점 점검
로그인 · 권한
9개 항목로그인·세션·권한 분리의 안전성
데이터 · 기밀
9개 항목기밀정보·DB·저장소 접근 통제
AI 기능
3개 항목- 중AI 악용·비용 탈취·프롬프트 조작
- 중AI 응답 처리 안정성

비용
무방비 외부 호출·무제한 재시도로 인한 요금 급증 위험 감지
기본 웹 · 운영
12개 항목웹 공통 취약점·운영 보안 설정
안정성
7개 항목- 중무차별 요청·어뷰징 방어
- 낮음에러 처리 누락 발견

안정성
트래픽 급증 시 장애 지점, 느린 쿼리(N+1), 에러 처리 누락 등 서비스 운영 안정성 점검
발견된 문제 · 해결책
api/link-preview/route.ts:104
해결책fetch 직전 DNS 조회로 사설·예약 IP 차단. 배포 전 즉시 조치 권장.

문제 진단 리포트
진단하고, 해결책까지 제시하여 프롬프트 수정 또는 건별 외주를 통해 문제 해결
next.config 없음
해결책CSP·HSTS·X-Frame·nosniff 헤더 추가.
create-checkout-session.ts:15
해결책console.log 제거, err.message 클라이언트 반환 중단.
단건 추가 견적

건별 외주 가능
바이브코딩으로 어렵거나 까다로운 환경변수 설정, PG 대행 심사까지 맞춤형 외주

정기 유지보수
바이브 코딩한 결과물을 특정 시기마다 검수하여, 더욱 안전한 서비스 운영
Cestdi와 함께 문제를 해결하면 안심할 수 있습니다.
코드만 업로드하면, 현업 전문가가 함께

코드 업로드
프로젝트를 ZIP으로 압축해 이 페이지에서 업로드

즉시 견적
코드 규모, 검수 항목 등 기반으로 투명한 검수 견적 즉시 확인

전문가 검수
CTO 출신 현업 전문가가 항목별로 코드 감사

문제 해결
취약점 진단과 해결방안 제공 단건 개발을 통해 빠른 출시 지원
자주 묻는 질문
검수 범위·기간·비용·코드 취급에 대해 가장 많이 받는 질문입니다.
업로드한 코드를 보안·안정성·비용 관점의 45개 항목으로 검수합니다. 결제 금액 위·변조, 시크릿 노출, 권한 우회(IDOR), RLS 설정, 무인증 외부 API 호출 같은 핵심 취약점이 중심입니다. 코드·화면·절차 검수에 한정되며 기타 법률 자문 등은 포함되지 않습니다.
코드 규모와 검수 항목 수에 따라 각기 다르며 평균 2 ~ 7일 소요됩니다. 입금이 확인되면 바로 착수하고, 과정은 서비스 화면과 메일로 안내합니다.
소스코드는 읽기 전용으로 접근하며 검수가 끝나고 유지보수 계약 등을 이어가지 않으면 일정 시간 이후 폐기합니다.
Next.js·Nuxt 같은 SSR 프레임워크, FastAPI·Express·NestJS 서버, Supabase·Firebase, Expo·React Native·Flutter 모바일 앱까지 검수합니다. Claude, Cursor, Lovable, Bolt, v0 등 어떤 도구로 만들었든 프로젝트를 ZIP으로 압축해 올리면 됩니다.
리포트에는 각 문제의 원인과 해결 방법 등의 안내가 되어 있어 직접 수정을 할 수 있습니다. 다만 직접 고치기 어려운 결제 연동, 소셜 로그인, 관리자 페이지 같은 기능은 건별로 외주를 맡길 수 있고, PG 결제 심사 준비도 대행합니다. 외주 견적은 별도로 안내합니다.
견적 확인 후 계좌로 입금하면 Cestdi 팀에서 입금을 확인하고 검수를 시작합니다. 세금계산서 발행도 요청 가능합니다. 자세한 사항은 이용약관을 확인해 주세요.
발견한 문제를 위험도 순으로 정리한 검수 리포트를 PDF로 받습니다. 문제마다 영향, 원인, 해결 방법이 함께 실리며, 환경 변수 설정이나 클라우드 배포처럼 운영하면서 참고해야 할 내용도 담습니다. 비개발자도 읽을 수 있는 문장으로 씁니다.